21 wrz 2026
Cyber Resilience Act: zgłaszanie podatności już obowiązuje. Wiesz, co działa w twoich sterownikach PLC?
Od 11 września 2026 r. producenci produktów z elementami cyfrowymi muszą zgłaszać wykorzystywane podatności w ciągu 24 godzin. Co ten zegar oznacza dla sterowników w twoim zakładzie i dlaczego otwarty PLC pozwala go dotrzymać.
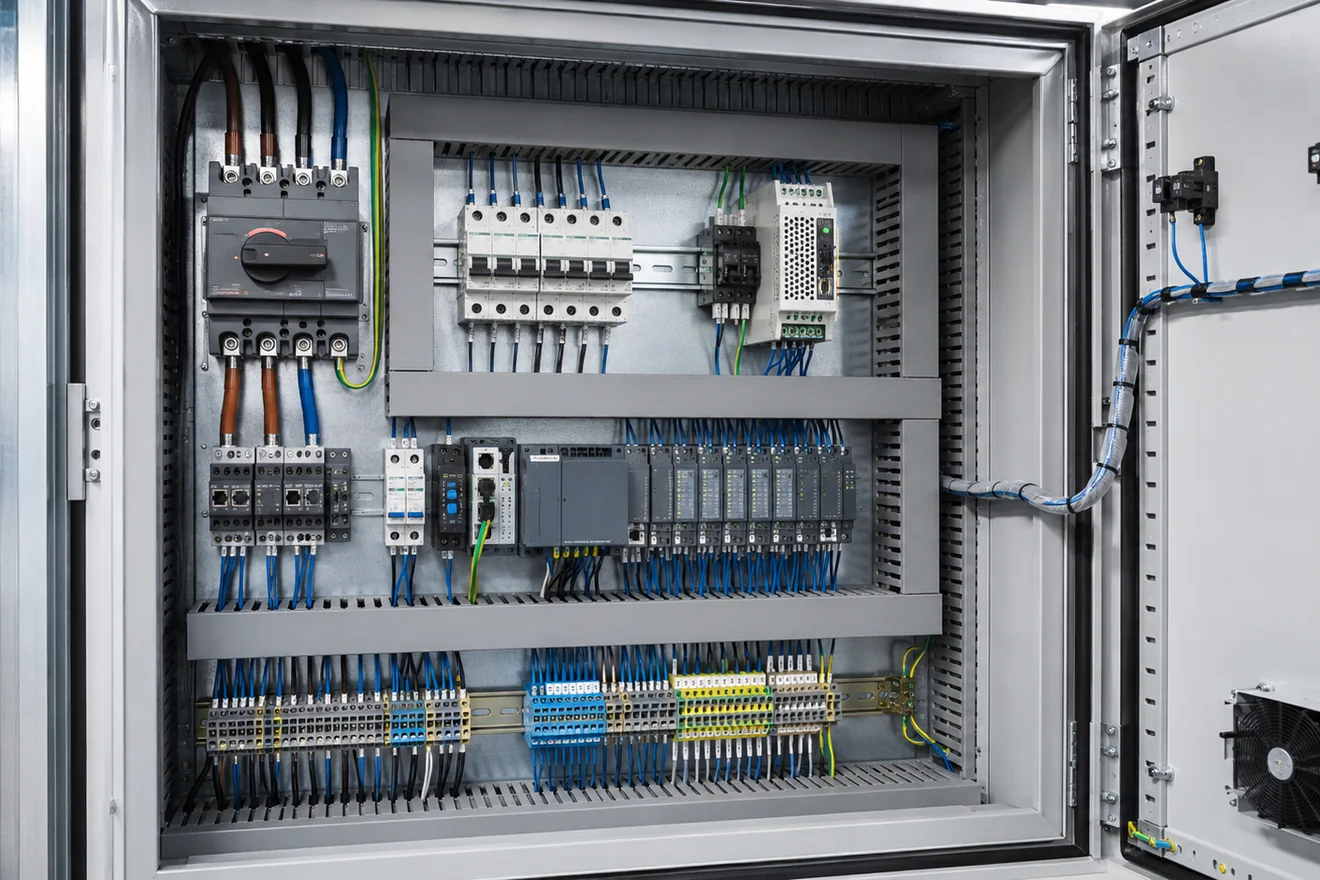
W szafie sterowniczej linii 3 siedzi PLC, za który nikt w zakładzie nie potrafi już w pełni odpowiedzieć. Firmware jest w tej wersji, z jaką producent maszyny uruchomił ją lata temu. Program otwiera się tylko w narzędziu jednego dostawcy, na laptopie, którego nikt nie odważy się zaktualizować. Producent maszyny w tym czasie dwa razy zmienił właściciela, a na ostatni mail do serwisu nikt nie odpowiedział. Sama maszyna pracuje bez zarzutu.
11 września 2026 r. ruszył zegar, który z tej właśnie szafy robi problem. Najpierw nie dla ciebie, ale dla tego, kto zbudował sterownik i maszynę wokół niego. A tak, jak ten zegar jest skonstruowany, ty też go poczujesz.
Czego Cyber Resilience Act wymaga od 11 września
Od 11 września 2026 r. obowiązuje artykuł 14 Cyber Resilience Act. Producenci produktów z elementami cyfrowymi muszą zgłaszać dwie rzeczy: podatność, która jest aktywnie wykorzystywana, oraz poważny incydent naruszający bezpieczeństwo produktu. Terminy są ciasne:
- 24 godziny od chwili, gdy producent się dowiedział: wczesne ostrzeżenie.
- 72 godziny: pełne zgłoszenie z charakterem podatności i exploita oraz podjętymi lub dostępnymi środkami naprawczymi.
- 14 dni od udostępnienia poprawki: raport końcowy. Przy poważnym incydencie raport końcowy musi być gotowy w ciągu miesiąca.
Zgłoszenie trafia jednocześnie do CSIRT kraju, w którym producent ma główną siedzibę, oraz do ENISA, przez Single Reporting Platform, która ruszyła tego samego dnia. W Polsce zgłoszenia przyjmuje CERT Polska, w Holandii NCSC, a nadzór rynku prowadzi RDI. Producent musi też poinformować użytkowników dotkniętego produktu.
Dwa szczegóły ważą więcej niż same terminy. Zegar startuje w chwili, gdy producent dowiaduje się o podatności, a nie gdy kończy analizę. A artykuł 69 rozporządzenia zwalnia produkty już obecne na rynku z głównych wymagań, dopóki nie zostaną istotnie zmodyfikowane, ale wprost utrzymuje obowiązek zgłaszania wobec wszystkich z nich. Sterownik dostarczony w 2019 r. podlega dziś obowiązkowi zgłaszania; reszta CRA wchodzi 11 grudnia 2027 r.
Czyj to zegar?
Obowiązek spada na producenta: na tego, kto opracowuje lub wytwarza produkt z elementami cyfrowymi i wprowadza go na rynek pod własną nazwą. W zakładzie produkcyjnym to więcej podmiotów niż sam dostawca PLC:
- Dostawcy sterowników PLC i napędów, za swoje sterowniki, firmware i oprogramowanie inżynierskie.
- Producent maszyny, za elementy cyfrowe w maszynie jako całości: PLC, panel HMI, router zdalnego dostępu i oprogramowanie, które to wszystko spina.
- Każdy, kto istotnie modyfikuje taki produkt i ponownie udostępnia go na rynku. Artykuł 22 czyni go producentem zmodyfikowanej części, albo całego produktu, jeśli zmiana wpływa na bezpieczeństwo całości.
Jeśli prowadzisz zakład i nigdy nie sprzedajesz urządzeń, zegar CRA nie jest twój, tylko twojego dostawcy. Ale ty jesteś użytkownikiem, którego producent musi poinformować, a gdy podlegasz NIS2, masz własne 24 i 72 godziny na incydenty we własnym zakładzie. Więc kiedy twój dostawca PLC zgłasza do ENISA wykorzystywaną podatność, pytanie po twojej stronie jest natychmiastowe: czy ten sterownik stoi u nas, w jakiej wersji, w której sieci i do czego ma dostęp?
Na to pytanie trzeba odpowiedzieć w godzinach. W większości zakładów zajmuje to tygodnie.
Zgłosić możesz tylko to, co widzisz
CRA wymaga od producentów, żeby znali własny produkt. Załącznik I każe zidentyfikować i udokumentować jego komponenty, w tym sporządzić zestawienie komponentów oprogramowania (SBOM) w formacie nadającym się do odczytu maszynowego, obejmujące co najmniej zależności najwyższego poziomu. Okres wsparcia musi trwać co najmniej pięć lat, chyba że produkt ma być używany krócej.
Przyłóż tę listę do sterownika z linii 3. Zamknięty firmware: nikt poza dostawcą nie wie, jaki stos sieciowy, serwer WWW i jądro czasu rzeczywistego siedzą w środku. Brak zestawienia komponentów, więc gdy publikowana jest podatność w bibliotece, nikt nie potrafi powiedzieć, czy dotyczy tego urządzenia. Program, który odczyta tylko narzędzie dostawcy, a tego dostawcy może już nie być.
Dlatego zegar 24 godzin jest nie do dotrzymania przy nieprzejrzystych urządzeniach, niezależnie od tego, czyj formalnie jest. Zgłosić możesz tylko podatność, o której wiesz, że istnieje. A zakład, który nie potrafi wyliczyć, co działa w jego szafach, nic nie zrobi z ostrzeżeniem dostawcy, gdy ono nadejdzie.
Trzy pytania do dostawców PLC i maszyn, jeszcze w tym miesiącu
Zadaj każdemu dostawcy urządzeń cyfrowych w twoim zakładzie trzy pytania:
- Możecie dać nam zestawienie komponentów oprogramowania sterownika i jego firmware? Choćby tylko zależności najwyższego poziomu. Jeśli odpowiedź brzmi nie, wiesz, jak poradzą sobie z artykułem 14.
- Jak poinformujecie nas o aktywnie wykorzystywanej podatności i w ciągu ilu godzin? Jaki adres, jaka osoba kontaktowa u nas, jaki kanał? Opiekun handlowy, który „wróci z odpowiedzią", to nie jest kanał.
- Do kiedy ten produkt jest w okresie wsparcia i co dzieje się potem? Sterownik po okresie wsparcia nie dostaje już aktualizacji bezpieczeństwa. To data, po której maszynę trzeba odizolować albo sterownik wymienić.
Zapisz odpowiedzi dla każdej maszyny, obok wersji firmware, która faktycznie na niej działa. Ta tabela to początek rejestru zasobów OT, o który prosi NIS2. Sterowniki, których dostawca nie ma odpowiedzi, należą do własnej strefy sieciowej z logowanym dostępem, dopóki nie zostaną wymienione. To uczciwa odpowiedź na czas przejściowy.
Dlaczego otwarty sterownik pozwala dotrzymać obowiązku zgłaszania
Przez lata argumentem za modernizacją sterowników PLC była inżynieria i niezależność: zostaw maszynę, wymień sterownik, przenieś logikę do IEC 61131-3 na środowisko, które da się przeczytać. Od 11 września obok stoi argument zgodności z prawem.
Sterownik zamknięty to ten, który znasz od dużych producentów: ich sprzęt, ich firmware jako jeden podpisany pakiet, ich narzędzie inżynierskie. Co jest w tym firmware, jaki stos sieciowy, jakie biblioteki, jakie wersje, wie tylko producent. Ty widzisz jeden numer wersji na tabliczce znamionowej. Kiedy gdzieś publikowana jest podatność, nie sprawdzisz sam, czy dotyczy twojego sterownika: czekasz na komunikat producenta, potem na poprawkę, potem na okno serwisowe, w którym wolno ci ją zainstalować. Twoja kontrola sięga dokładnie tak daleko, jak producent pozwala ci zajrzeć.
Sterownik otwarty jest zbudowany jak system IT: komputer przemysłowy albo sterownik edge z jądrem Linuksa, środowiskiem uruchomieniowym wykonującym IEC 61131-3, stosem magistrali polowej i bibliotekami, z których każda ma nazwę i publiczny numer wersji. Te komponenty figurują w tych samych publicznych rejestrach podatności (CVE), które twój dział IT śledzi już na co dzień. Zestawienie komponentów oprogramowania nie jest wtedy dokumentem, który ktoś pisze po fakcie: wychodzi z procesu budowania. Kiedy publikowana jest podatność w jednym z tych komponentów, w ciągu godziny sam sprawdzasz, czy jest w twoim sterowniku, i sam decydujesz, kiedy wdrożyć poprawkę, bez czekania na jednego producenta.
To samo dotyczy sprzętu sterującego i urządzeń edge zbudowanych dla ciebie. W naszym projektowaniu elektroniki i PCB firmware powstaje w tym samym miejscu co płytka, z podpisanymi aktualizacjami over-the-air i prowadzonym spisem oprogramowania od pierwszej linii schematu. Tylko tak dostarczysz aktualizację bezpieczeństwa do urządzenia w terenie bez wyjazdu na miejsce. I sterownik przestaje być wyspą: raportuje wersję firmware, połączenia i stan aktualizacji do tej samej warstwy danych, która niesie twoje dane produkcyjne, warstwy, o którą chodzi w integracji IT-OT. Rejestr zasobów jest wtedy żywy i odpowiada na ostrzeżenie dostawcy w minutach.
Uczciwie: czego otwarte sterowanie nie załatwia
Trzy rzeczy muszą leżeć na stole, zanim ktoś sprzeda ci „zgodność z CRA".
Sterownik nie daje zgodności. Zgłoszenie w 24 godziny to proces: ktoś pod telefonem, ktoś, kto wie, który CSIRT, ktoś, kto przeczyta zgłoszenie i sprawdzi zakład. Sterownik tylko sprawia, że sprawdzanie jest szybkie.
Otwarte nie znaczy automatycznie bezpieczne. Czytelny stos to stos, który da się audytować i łatać. Bezpieczny staje się wtedy, gdy ktoś to robi i robi to przez całe życie maszyny. To praca i trzeba ją zabudżetować.
Modernizacja może przenieść zegar na ciebie. Jeśli istotnie modyfikujesz sterowanie maszyny i używasz jej tylko we własnym zakładzie, nie wprowadzasz nic na rynek. Ale producent maszyn albo integrator, który robi to samo i dostarcza maszynę klientowi, staje się na mocy artykułu 22 producentem tej części, z pełnym obowiązkiem zgłaszania. A ten artykuł nie jest poradą prawną.
Najczęstsze pytania o zgłaszanie podatności według CRA
Czy obowiązek zgłaszania z CRA dotyczy zakładu, który tylko używa sterowników PLC?
Nie. Obowiązek 24 godzin spoczywa na producencie produktu z elementami cyfrowymi, nie na użytkowniku. Zakład odczuwa go na dwa sposoby: jako użytkownik, którego producent musi poinformować, i przez NIS2, która nakłada własne wczesne ostrzeżenie w ciągu 24 godzin na podmioty kluczowe i ważne, produkcję włącznie.
Jakie są kary?
Naruszenie obowiązków zgłaszania z artykułu 14 albo zasadniczych wymagań może według artykułu 64 kosztować do 15 milionów euro albo 2,5 procent światowego rocznego obrotu, zależnie od tego, która kwota jest wyższa. Podanie organom nieprawdziwych informacji to kara do 5 milionów euro albo 1 procenta.
Czym różni się obowiązek zgłaszania z CRA od tego z NIS2?
Tym, kto zgłasza i o czym. CRA nakłada obowiązek na producenta produktu, w sprawie wykorzystywanych podatności i poważnych incydentów w tym produkcie, do ENISA i krajowego CSIRT. NIS2 nakłada obowiązek na operatora usług kluczowych lub ważnych, w sprawie poważnych incydentów w jego własnej działalności, do organu krajowego. Zakład produkcyjny, który sprzedaje też urządzenia z elementami cyfrowymi, ma oba.
Wiesz, co działa w twoich szafach?
Sterowniki, które nie odpowiedzą na trzy pytania, to te same, o których pisaliśmy, gdy Siemens wyznaczył daty końca S7-300 i S7-1200 G1. CRA dodaje drugi powód, żeby się nimi zająć, i termin, którego nie możesz przesunąć. Każdy projekt zaczyna się od inwentaryzacji. Powiedz nam, która szafa nie daje ci spać.